歯切れが悪い訳

えーと・・・先日からの一件、指摘されないように修正&詳細を

重ねると、どうにも歯切れが悪く真意が伝わりにくいですね?

(*´σー`)スミマチェン

っで、それよりもGMOの話題の方が深刻ですし・・・

NTTソルマーレのコミックシーモア(現在でも復旧の目途立たず)と

GMOの情報漏洩&お名前.com デスクトップクラウドの不正アクセス事件と

先日から混乱を招いてる「PHP脆弱問題」・・・・

良く判らない人からすると「AIが賢くなりすぎてネットが騒がしい?」

っと捉えたり「なんかサーバーってのが安全ではないらしい?」って

混同しやすいな?っと思ったので、違うよ?って話。

・

っと言うのも、先日PHPの脆弱性のネタを書いた時に時系列が

判ってなかったので、私もツイツイ混同しかねない書き方をして

しまってたのです。

(*´σー`)エヘヘ

ここ数日、不正アクセスとかネットのセキュリティにまつわるニュースが

妙に多いですよね。

・コミックシーモアへの不正アクセス。

・GMO「お名前.com デスクトップクラウド」への不正アクセス。

・そして、ほぼ同じタイミングで出てきたPHPの重大な脆弱性問題。

これだけ立て続けに出てくると、「またか」とついつい

無関係な話題に関連性を見出して疑ってしまう。

人は不幸な事故や事件が続くと、不安になり、ごちゃ混ぜに混同したりして

なんか知らんけど、恐い・・・とか陰謀論とかになっちゃいやすいモノです。

・

自分も最初は、PHPの脆弱性に起因した攻撃が同時多発的に起きているのか?

あるいは攻撃者が別の大きなPHPセキュリティ問題に紛れるように意図的に

脆弱性問題のタイミングで仕掛けたのか?とも考えた。

ところが時系列を並べてみると、どうもそう単純な話ではなさそうだ。

β(□-□ ) フムフム

まずコミックシーモア。

10月15日に外部からの不正アクセスが確認され、サービスが停止した。

翌16日には会員情報を管理するシステムへの侵入と情報流出が確認されて、

その後の調査ではシステムログについても第三者による閲覧・取得が判明している。

10月21日の発表では、侵入経路と攻撃手法を特定し、すでに遮断対応を完了した

としている。

ただし、具体的に「何の脆弱性を使って、どう侵入されたのか」という技術的な

ところまでは公表されていないし、現在も復旧の目途は立たずアクセスできません。

大抵の人気コミックはユーザーが購入しているので、全部消して・・・とは

行かないしサブスク課金もあるので、こりゃあ長引けば多数のユーザーとの

損害賠償に発展しかねない。順次アクセスできるように・・・とは言っても

安全性を担保しつつ元の状況にまで戻るかと言えば今日明日の話ではなく微妙。

・

次がGMOの「お名前.com デスクトップクラウド」の不正アクセス事件。

こちらは10月19日に利用者からの問い合わせを受けて調査を開始。

20日には、一部のサーバー環境に第三者が既に侵入し、不正なプログラムを

設置していたことが確認された。

しかも、こちらはカナリ悪質な「犯罪」です。

((((;゚Д゚))))ガクガクブルブル

単に個人情報が漏れた可能性がある、という話ではない。

クラウド環境に保存されていた証券会社やFX会社などの認証情報が取得された

可能性があり、実際に一部利用者から身に覚えのない取引まで報告されている。

まぁ・・・クラウド上に仮想個人パソコンを設置できるくらいまで出来る

仕組みだったからこそ、入られちゃっただけでなく、バックドアを仕込まれ

暗号とかデータも盗まれてる。

しかも、これで終わりでは無くて不正アクセスされた側のPC内までコッソリ

見られちゃった可能性が高く「バラされたくなかったら・・」っと状況は最悪。

さらに攻撃者とみられる者からGMOに対して身代金要求まで行っている。

GMOの対応に、弱みを握られたユーザーからの圧力も絡まってくる寸法。

これはもう「脆弱性が見つかりました」という話ではなく、

明確に意図を持った犯罪者ハッカーによる身代金目的のサイバー攻撃です。

今のところ、入られたら最後、刑事事件にもせず身代金を払った方が自社の

信用失墜よりはマシ。っと言う感じで事件化していないものも相当数ある筈。

(´ε`;)ウーン…

今回、GMOは毅然と断ったから、敢えて見せしめなのかも?

こちらは悪意を持ったハッカー犯人が居るから防ぐ防がない以前の問題。

・

っで数日待たずに、その直後、PHPの世界的な重大な脆弱性問題が

大きく取り上げられた。

サーバーを管理している人なら、「PHPを早急にアップデートしてください」

という注意喚起メールを見た人も多いと思う。

要は、玄関のカギを掛けてもPHPって言う壁の一か所が段ボールだった

みたいな事で「おいおい!おりゃヤバい!直ぐに塞がないと・・」って話。

コチラは、事前にPHP公式が把握して、即座に修正パッチを出したけど

自動更新設定してないところは、無防備状態になるってリスクね。

・

ここで一気に話がややこしくなる。

10月20日前後の数日の間に、

コミックシーモアが不正アクセス

↓

GMOも不正アクセス

↓

PHPに不正アクセスされかねない重大な脆弱性

と不正アクセスニュースが続いたからだ。

これだけを見ると、

「PHP根本欠陥の穴を使って次々に不正アクセス攻撃されたのでは?」

と思ってしまう。

ところが時系列は逆だ。

ざっくり並べるとこうなる。

10月15日
コミックシーモアが不正アクセスを確認

↓

10月19日
GMOが異常を把握して調査開始

↓

10月20日
GMOが不正プログラムを確認

↓

10月21日前後
PHPの重大脆弱性が公表

つまり、PHP問題はインパクトは大きいのに一番あとで

実被害も実は、ほぼ報告されてない。発表後、無数のアタックは

あったけど殆どアクセス未遂って感じかな?

なので少なくとも、

「PHPに重大な脆弱性が発表され、それを見た攻撃者が意図的にGMOやコミック

シーモアを狙って不正アクセス」

という話では無く、むしろ、日本を揺るがす大きな企業サイバー攻撃が

複数発生していたところに、たまたまPHPの重大脆弱性まで重なっただけで、

私的にはたまたまで無関係だろうけど、GMO社内はサイバー攻撃受けて

大騒ぎなのにPHP脆弱性が発覚して、その対策もしなきゃいけなくなって

泣きっ面に蜂状態じゃないかな?

(+o+)イタタタ

技術的には、

PHPの致命的な「ソフトウェアに脆弱性が発見された」

という話と、

GMOに身代金目的の犯罪者が「実際にシステムへ侵入した」

という話は全然違う。

コミックシーモアも後者だと思う。

・

「重大な脆弱性」「不正アクセス」「サーバー」

「情報流出」「緊急アップデート」という似たような言葉が並ぶと

内容が知識が乏しく理解できないほど、くっ付けたがるし混同しやすい。

しかも、それが数日間に集中しているなら「攪乱攻撃かも?」とか

「すべては凄腕ハッカー集団が仕組んだ・・」っと妄想が生まれやすい。

・

さらに同じ10月初旬には、GMOグループの「infoQ」でも大規模な個人情報流出が

発生しているが、これはGMOへの攻撃を何度か試みてたのだと想像がつくが

これらとPHP脆弱性問題はたまたま時期が重なっただけで

「真実は奇なり」で無関係なんじゃないかなぁ?

・

ただ、先のブログ記事と同じでリアルタイムで書くと情報が定まってなかったり

新たな新事実が出たりもする。先にご忠告頂いたメールに「確定してない事は

ネタにしない方が・・」っと言うのも一見正しいが、言ってしまえは結果論で

後出しじゃんけんで指摘してるだけで、確定した話だけなら、すべての記事に

「らしいが確定ではない」と歯切れが悪くなり、公式以外誰も論じるなっと

いう事にもなる。確かに不確定な情報で記事にするのは不特定多数が見れる

ブログ形式では好ましくないとも言えるが、それはXでもインスタでもSNSも

全く同じで、うわさ話や井戸端会議や時事ネタでも全員口を噤んだら正しいのか?

って話と同じで誰にも止める権利も無いし止める術もないし止まる訳がない。

┐(´д`)┌ヤレヤレ

今のところは、

「別々の大きなセキュリティ問題が、たまたま数日という狭い期間に集中した」

と見るのが妥当だろう。

ただ、コミックシーモアもGMOも侵入経路の詳細をすべて公開しているわけではない。

今後詳しい情報が出て、もし共通する攻撃手法や脆弱性が見つかれば、この見方は変わるかもしれない。

少なくとも今の段階では、

「同じ時期に起きた」ことと「同じ原因で起きた」ことは分けて考えた方がよさそうだ。

しかしまあ……。

これだけ数日の間に重なると、全部つながっているように見えてしまうのも仕方がない。
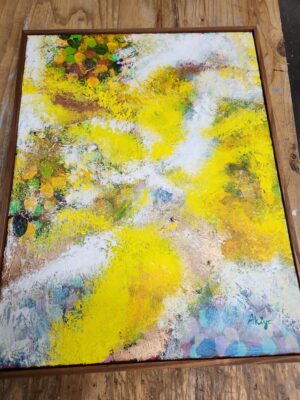
スリム額装ヾ(*´∀`*)ノ

先に・・・・一昨日のPHPの脆弱性記事で数名からご指摘いただき

既に追記してますが、もちろん指摘されたバージョン末尾程度の

知識はあります。文章上、省いたまでです。ご忠告ありがとうございます。

・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・

えーっと・・・・実はカナリ以前から実姉apoisの絵画キャンバスの

額装をやってます。

先日は、応募直前だったし・・・・その前は個展の直前だったし・・・

まぁ、とにかく突然「出来るだけ早くお願い (人ゝω・)」なんて事を

言われて夜な夜なヒィヒィ額装する羽目に・・・

キャンバス外周に10mm厚程の木板を貼るだけ?

っと思われちゃいますが・・・・描いてある状態で

持ち込まれるのでメチャ扱いにくいし、何より

コレだけ薄い木板だとキャンバス側面が平らじゃないと

ヨレヨレになってしまう。

つまり、木板を側面に直貼りして額装するくらい

簡単なのですが、そうできるように元のキャンバス

側面の鋲を打ち直し(描くとキャンバス地が縮むので

鋲押さえが膨らむの)背面のステープルをキャンバスを

張れるギリギリまで回り込ましながら全周留め直してこそ、

スリムな額装に出来るって話。

ヾ(*´∀`*)ノ

つまり、この額装作業の90%は描かれた後から

キャンバス側面を全周鋲打ちから修正しなおすと言う

超~地味で嫌になるくらい面倒な作業なのです。

(*´σー`)エヘヘ

コレを見ると、額装に困る画家さんから

「えっ?後からでも、こんなにキレイに額装してくれるの?」

って(*´Д`)コーフン気味に聞かれますけど・・・

フツーに嫌ですよ(笑)

┐(´д`)┌コワイコワイ

気を付けますけど、描いた後からってのは緊張するし

扱いがホント大変なのでご理解を。

(*´σー`)エヘヘ

PHPの脆弱性問題?

普段TVをあまり見てない私ですが・・・

「PHPの脆弱性が見つかり、このままではインターネット中の

7~8割を占めるPHPサイトが不正アクセスの危険性」とかで

騒いでるらしいです。

β(□-□ ) フムフム

しかし・・・・サイト運営してる人なら判ってると思いますがぁ

「はぁ?今更?」って思いません?

( ´,_ゝ`)プッ

確かに「PHP2Shell」と言うPHP基礎に致命的なセキュリティーホールが

見つかったと大々的に公表したのが数日前かも知らんが、

普通ワードプレスなどのPHPベースのプログラムでサイト運営して

自前でレンタルサーバー管理をしてたら、そんなの6月くらいに

(その前の騒動で)既にサーバー設定でパッチが当たる最新

PHPバージョンに更新対策してるでしょ?

*Xサーバーは随時対象のPHPバージョンを最新に自動更新します。

<当然、当時は今回の脆弱性が発覚する前だけど、その時点のPHP

修正で今回のPHPリスク問題は自動更新されリスク対象外なのです。>

・

もちろん今回の報道も知らなかった私ですが、既にPHPバージョンが

8.2系とかでは危ないので6月時点でしっかり自動パッチ更新が利く

8.3~8.5系にバージョン変更し随時、自動更新してありましたよ?

↑ここで言ってるのは、パッチ修正が当たるサポート対象バージョンに

バージョンUPしてないと更新対象から外れ攻撃対象になりうると言う話。

・

だから(6月の時とは別のPHP2Shell)今回の大きなセキュリティー

ホール騒動以前に殆どのサーバー管理者は対応出来ているはず。

あとはPHPバージョンを常に自動更新で保ってくれる優秀な

サーバーか?否か?それ以外の防ぎようはないの。

連日のように公式ワードプレスからもXサーバーからも注意喚起が

来てたもん。

*10/24追記*文章内では判りやすいようにバージョン末尾まで

書いていませんが8.3系=8.3.36、8.4系=8.4.27、8.5系=8.5.12

で、いずれも最新の対策修正済バージョンの意味です。)

・

んま、個人情報や決算情報が沢山ある企業サーバーと個人レンタル

サーバーではターゲットがそもそも違うけど・・・

もちろんオリジナルの自社サーバーとかでサクッと身軽に

最新PHPに乗り換えできずに、対策不備の古いPHPバージョンしか

対応できずに止む無く古いPHPバージョンで被害を被る会社も

あるだろうけど・・・それって単にセキュリティ怠慢でしょ?

Σ( ̄ロ ̄lll)グサッ

個人サーバー管理者も、Xサーバーはじめレンタルサーバー各社から

PHPバージョンの見直し警告メールが6月以降、あれだけ毎日のように

来てたでしょうに・・・あれだけPHPバージョンを見直して下さい!

っと言うのを無視した?軽視した?フツーしてるよね?ってレベルで

ちゃんとPHPバージョンの自動更新対策してたら今回のも防げてる話よ?

・

にも拘わらず「世の中の7割が危険にさらされてる」・・・とか

「成す術もなくPHPベースのサイト全部が脆弱性がある」・・・

と言う話にすり替えてるw盛り過ぎ!煽り過ぎでしょ?

PHPプログラミング言語を使ってるサイトが世界中のインターネットの

7~8割に一般的に使われてるってだけでしょ。

確かに、飽きて放置の野良PHPサーバーとか悪用されまくるだろうけどw

なんで、PHP全部が危険ってなるねん。

┐(´д`)┌ヤレヤレ

もし、そんな事にも無頓着な管理者が多ければ・・・の前提で

フツーに私個人ですら当然、シッカリ事前に対応出来る事を

大げさに報道して煽るのって・・・っとは思うよね。

・

まぁ・・・マスコミで不安煽って儲けたい人たちばかりw

結局、この騒動は実際の被害が軽微であっても、ココまで一般普及した

PHPを利用していた企業は早急なセキュリティ対策を迫られ・・・・

それだけでも、セキュリティー会社はドカーンと儲かる話でw

まぁ・・・確かに貰い事故みたいな迷惑な話だけど、先日からの

不正アクセス被害でも、コミックシーモアあたりは情報漏洩だけでなく

今もメンテナンス中で全く復旧の目途が立たない。

当然、ユーザー側から損害賠償もあるだろうし株価にも影響するし

このまま復旧リカバー再開できずに信用を失い倒産が出るかもしれない。

・

でも、何度も言うが会社規模で、いかなる事情があろうとも

未だにPHP8.1系とか使ってた・・とかマジで終わってんなぁ?

って感じだと思う。

(元の言語バージョン話なので周辺プログラムが追い付かない事も

含めて「誰もが常に万全に最新に書き換えられる」類ではないのですが)

特に、何度もアタックされて経験豊富なXサーバーは実に優秀で

PHPの自動更新は常に迅速に行われてて、発表後すぐに最新版

(8.3.36)に更新されてました。

判りやすい感じで言うと・・・いまだに使ってるスマホが

公式サポートが終了するiPhone6以前(最新はiPhone18ですよね)

を使ってたみたいな話なんだよねぇ。

(´ε`;)ウーン…

ただ、この話は「私はXサーバで対策してたぞ。偉いだろ!」<(`^´)>

って話じゃなくて、別に・・・レンタルサーバー管理者権限が

無い場合(さくらネット等)はサーバー運営会社が既に

対応してるだろうし、Xサーバーみたいなユーザー権限の

ユーザーだったら、殆どがPHP対策済で・・・・

今すぐ世界中のインターネットサービスがパニックって・・・

ほどでは?だと思う。今回の致命的なホール以前に、普段から

不正アクセスの類の大半がPHP起因なので、常識的に警戒するモノなの。

なのに・・・・成す術がないようなニュース出て記者会見とかしたら

詳しくない殆どの人は単におろおろ恐がるだけなんじゃない?

修正パッチを貼っても貼っても次々と湧いてくる防ぎようのない

高性能AIのハッキング時代はこれからで・・・まだ序章だよw

・

確かに・・・自分のサーバーをロクにメンテナンスしてなくて

あっさり、不正に乗っ取られて無差別スパムメール発信されたり

するくらいなら・・・このくらいドギツイ方が効き目はあるかも?

だけど、世界中の7割は流石に盛り過ぎだろ?っと思うし・・・

・

この話題を聞いた時「もしPHPに致命的な欠陥が見つかり、その対策が

本当にまだ出来てないなら、成す術無くどうしようもないじゃん?」

っと素直に思った。焦るというより・・・どう対処できるんだよw

β(□-□ ) ソリャソーダ

今後も人間が見逃していた新たな致命的な脆弱性でリスクが

沸いてくる可能性もあるだろうけど・・・イタチごっこで

個人ユーザーで取れる手段なんて公式からの自動パッチ更新しか無いよね。

・

まぁ、量子コンピューターが出来れば、正にコレに似た問題が起こるし、

それ以前に、いま現在リリースを待ってる近年リリース予定のミュトス

レベルの高性能AIが出て来ても、同じく更新以外は成す術は無いと思う。

この問題リスクは別にあり、地震と同じで避けようがないが、今回のは

前哨戦とも呼べない「十分防げたはずの猛威」の一つじゃないかな?

っが、それ以前に・・・

数字のマジックと言うか・・・例えば、鍵が無効化されかねない家が

7割該当したとして、だからと言って7割の全件に空き巣が入るという話

とは違うし、仮にそうなったらインターネットは世界から破棄しかないし

わざわざカモが居なくなる狩場にする意味がないのよね。簡単な話。

┐(´д`)┌ヤレヤレ

今回、実際はコロナワクチンみたいなモノがコロナ流行前に

既に出来ていた。みたいな感じなのに「人類の7割が死ぬ」って

騒いでた・・あの頃と同じ事じゃない?懲りねーなっと思った。